 TechTalkThai ศูนย์รวมข่าว Enterprise IT ออนไลน์แห่งแรกในประเทศไทย








นักวิจัยจาก Dr. Web หรือโซลูชัน Antivirus ชื่อดังของรัสเซียได้เผยถึงการค้นพบเครือข่ายเซิร์ฟเวอร์เกม Counter Strike 1.6 ซึ่งเป็นเกมที่ได้รับความนิยมมานานได้ใช้ช่องโหว่ Remote Code Execution ของตัว Client เพื่อแพร่กระจายมัลแวร์ที่ชื่อ Belonard
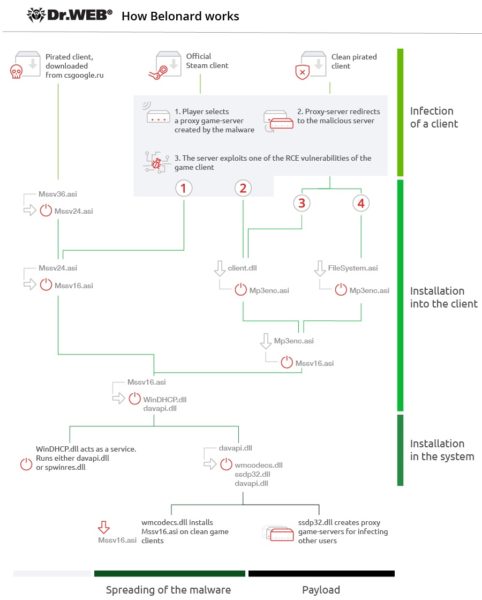
ไอเดียคือตัว Client มีช่องโหว่ที่หากไปเลือกเชื่อมต่อกับเซิร์ฟเวอร์ที่อันตรายก็จะถูกเจาะเข้ามาได้โดยช่องโหว่ RCE ของ Client Counter Strike 1.6 เพื่อติดตั้งมัลแวร์ Belonard (สามารถดูภาพประกอบได้ด้านบน)
เมื่อมัลแวร์เข้ามาแล้วจะไปแก้ไขไฟล์ของ Client เพื่อใช้โปรโมตโฆษณาภายในเกมและสร้าง Proxy เซิร์ฟเวอร์ขึ้นมาภายในเครื่องเหยื่อและเพิ่มเข้าไปในลิสต์ของเครือข่ายเซิร์ฟเวอร์อันตรายไว้ล่อผู้ใช้งานคนอื่นมาติดกับเพื่อแพร่กระจายมัลแวร์ต่อไป อย่างไรก็ตามทาง Dr. Web ได้ร่วมกับ REG.ru (Domain Registrar) เพื่อปิดโดเมนของมัลแวร์แล้วซึ่งรายงานของนักวิจัยพบว่าเครือข่ายเซิร์ฟเวอร์ของมัลแวร์มีจำนวนกว่า 1,951 ตัวที่ถือเป็น 39% ของเซิร์ฟเวอร์ Counter Strike 1.6 ที่ให้บริการอยู่ รวมถึงสำนักข่าว ZdNet ได้แจ้งไปยังผู้สร้างเกมแล้วถึงช่องโหว่แต่ทีมงานยังไม่ได้รับปากว่าจะแพตช์ให้เมื่อไหร่
สามารถอ่านรายงานจาก Dr. Web ได้ที่นี่
ที่มา : https://www.zdnet.com/article/malicious-counter-strike-1-6-servers-used-zero-days-to-infect-users-with-malware/ และ https://www.bleepingcomputer.com/news/security/39-percent-of-all-counter-strike-16-servers-used-to-infect-players/



