 TechTalkThai ศูนย์รวมข่าว Enterprise IT ออนไลน์แห่งแรกในประเทศไทย








Gabor Szathmari ผู้เชี่ยวชาญด้านความมั่นคงปลอดภัยไซเบอร์ออกมาแจ้งเตือนถึงการยกเลิกการใช้ชื่อโดเมน อาจเสี่ยงถูกแฮ็กเกอร์นำโดเมนดังกล่าวไปใช้เพื่อขโมยข้อมูลของบริษัทและพนักงานได้ รวมไปถึงการแฮ็กบริการออนไลน์และโซเชียลมีเดีย
หลังจากที่โดเมนหมดอายุ ชื่อโดเมนดังกล่าวอาจถูกนำไปขายต่อให้กับผู้อื่น อย่างไรก็ตาม ผู้ใช้เดิมจะมีเวลาประมาณ 30 วัน (หรืออาจจะมากหรือน้อยกว่านั้น ขึ้นอยู่กับผู้ให้บริการ) ในการแสดงความจำนงเพื่อใช้งานต่อ หรือเคลียร์ข้อมูลทั้งหมดที่มีอยู่ อย่างไรก็ตาม Szathmari พบว่าเขาสามารถนำโดเมนที่หมดอายุไปแล้วนี้ ไปใช้เพื่อเข้าถึงข้อมูลความลับของบริษัทและพนักงานผ่านทางการรีเซ็ตรหัสผ่านใหม่ได้
Szathmari และทีมนักวิจัยกลุ่มเล็กๆ ได้ทำการซื้อ 6 ชื่อโดเมนที่เพิ่งหมดอายุไป หนึ่งในนั้นเป็นของบริษัทด้านกฏหมายจากประเทศออสเตรเลีย การครอบครองชื่อโดเมนเหล่านี้ทำให้ทีมของ Szathmari สามารถควบคุมการใช้งานอีเมลของโดเมนดังกล่าวได้ด้วยเช่นกัน ส่งผลให้พวกเขาสามารถรวบรวมอีเมลที่ถูกส่งเข้ามาในโดเมนนั้นๆ ไม่ว่าจะเป็นจากผู้ที่เคยติดต่อธุรกิจร่วมกัน จดหมายข่าว รายงาน การแจ้งเตือน หรือ Statement ต่างๆ ได้ เรียกว่าเป็นขุมทรัพย์ของแฮ็กเกอร์และนักต้มตุ๋นเลยทีเดียว
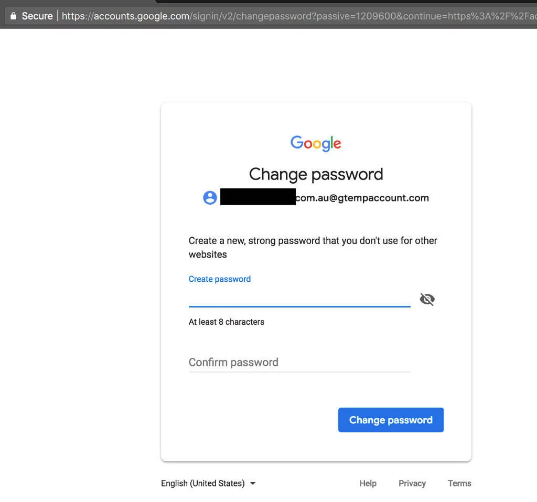
เมื่อทราบถึงชื่ออีเมลที่มีอยู่ภายในโดเมนนั้นๆ ทำให้ Szathmari สามารถนำอีเมลไปใช้เพื่อเข้าถึงบริการออนไลน์ต่างๆ เช่น Office 365 และ G Suite ผ่านทางการรีเซ็ตรหัสผ่านได้ ซึ่ง Szathmari และทีมนักวิจัยตัดสินใจที่จะหยุดอยู่ตรงขั้นตอนการสร้างรหัสผ่านใหม่ ซึ่งถ้าพวกเขากรอกข้อมูลตรงนี้ลงไปจะทำให้สามารถเข้าถึงข้อมูลที่เก็บบน Office 365 และ G Suite ได้ทันที
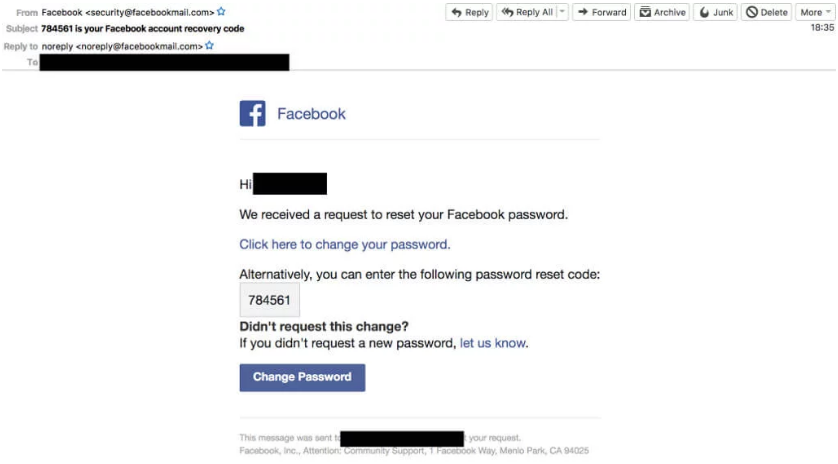
นอกจากนี้ Szathmari ยังพบว่า พนักงานบริษัทในปัจจุบันหลายคนมักนำอีเมลบริษัทไปใช้ร่วมกับบริการออนไลน์ส่วนบุคคล เช่น Twitter, Facebook และ Linkedin ส่งผลให้พวกเขาสามารถทำการรีเซ็ตรหัสผ่านผ่านทางอีเมลที่มีอยู่ได้ด้วยเช่นกัน
Szathmari ให้คำแนะนำว่า วิธีที่ง่ายที่สุดในการป้องกันไม่ให้แฮ็กเกอร์นำโดเมนเดิมของบริษัทไปใช้ในทางที่ผิด คือ การทำให้ชื่อโดเมนนั้นเป็นของบริษัทตลอดไป ถึงแม้ว่าบริษัทจะไม่ใช้โดเมนนั้นแล้วก็ตาม หรือในกรณีที่จำเป็นต้องทิ้งจริงๆ ก็ให้ทำการ Unsubscribe การแจ้งเตือนทุกอย่างที่มีอยู่ รวมไปถึงปิดชื่อบัญชีที่เชื่อมโยงกับโดเมนนั้นๆ ให้หมด นอกจากนี้ การใช้ 2-factor Authentication บนบริการออนไลน์ต่างๆ ก็ช่วยเพิ่มมาตรการป้องกันให้แก่ชื่อบัญชีออนไลน์ทั้งของบริษัทและของผู้ใช้ได้เป็นอย่างดี
รายละเอียดเพิ่มเติม: https://blog.gaborszathmari.me/2018/08/22/hacking-law-firms-abandoned-domain-name-attack/



