 TechTalkThai ศูนย์รวมข่าว Enterprise IT ออนไลน์แห่งแรกในประเทศไทย












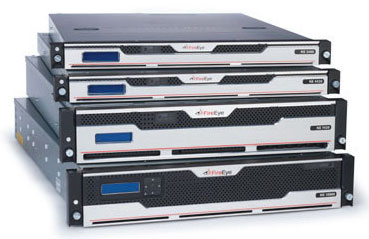
นักวิจัยจาก Google ค้นพบช่องโหว่บนซอฟต์แวร์ของอุปกรณ์ FireEye ที่ใช้ป้องกันภัยคุกคามแบบ APT หลายรุ่น โดยแฮ็คเกอร์สามารถเจาะผ่านช่องโหว่เข้ามา เพื่อเข้าถึงระบบเครือข่ายขององค์กรได้แบบ Full Access ส่งผลให้แฮ็คเกอร์สามารถดักข้อมูลรวมไปถึงส่งโค้ดมัลแวร์แฝงเข้ามายังระบบเครือข่ายได้ทันที
Google ระบุว่า เคสนี้นับว่าเป็นฝันร้ายโดยแท้จริง เนื่องจากสามารถโจมตีได้ง่ายมาก เพียงแค่ส่งอีเมลไปยังบุคคลภายในเพื่อหลอกล่อให้คลิ๊กลิงค์เท่านั้น แฮ็คเกอร์ก็จะสามารถเข้าถึงระบบเครือข่ายขององค์กรทั้งหมดได้ทันที หลังจากนั้น แฮ็คเกอร์สามารถแอบมอนิเตอร์ทราฟฟิคของระบบหรือส่งเวิร์มเข้าไปกระจายตัวในเครือข่ายได้อย่างง่ายดาย
FireEye ได้ทราบถึงช่องโหว่ดังกล่าว และระบุว่าสาเหตุหลักมาจาก Module ที่ใช้วิเคราะห์ไฟล์บีบอัดของ Java (JAR) ซึ่งก็ได้ให้คำอธิบายและออกแพทช์เพื่ออุดช่องโหว่เป็นที่เรียบร้อย แนะนำให้ผู้ใช้อุปกรณ์ซีรี่ย์ NX, EX, FX และ AC อัพเดทแพทช์เพื่ออุดช่องโหว่โดยเร็ว
อ่านรายละเอียดเพิ่มเติมจากได้ที่: http://googleprojectzero.blogspot.com.au/2015/12/fireeye-exploitation-project-zeros.html










