TechTalkThai ศูนย์รวมข่าว Enterprise IT ออนไลน์แห่งแรกในประเทศไทย






Fortinet ปล่อย security hardening update สำหรับ FortiOS, FortiManager, FortiAnalyzer, FortiMail และ FortiAuthenticator เพื่อแก้ไขช่องโหว่ระดับ Critical และ High ที่ค้นพบด้วยความช่วยเหลือของ AI โดยจะยังไม่เปิดเผยรายละเอียดของช่องโหว่จนถึงวันที่ 10 พฤศจิกายน 2026
Fortinet ระบุในประกาศว่าช่องโหว่ชุดนี้ถูกค้นพบโดยใช้ AI model และผ่านการตรวจสอบยืนยันโดยทีมงานอีกชั้นหนึ่ง อย่างไรก็ตาม ผู้โจมตีเองก็เข้าถึงเครื่องมือ AI ได้เช่นกัน และสามารถนำไปใช้ค้นหาช่องโหว่และสร้าง exploit ได้ Fortinet มองว่าช่วงเวลาระหว่างการเปิดเผยช่องโหว่จนถึงการถูกโจมตีจริงจะสั้นลงเรื่อยๆ เพราะเมื่ออัปเดตถูกเผยแพร่ออกไป ตัวแพตช์เองก็บอกได้ว่ามีการแก้ไขโค้ดส่วนใด ทำให้อุปกรณ์ที่ยังไม่ได้แพตช์กลายเป็นเป้าหมายที่โจมตีได้ง่ายขึ้น
อุปกรณ์ของ Fortinet เป็นเป้าหมายยอดนิยมของผู้โจมตีมาโดยตลอด และช่องโหว่ที่ได้รับการแก้ไขครั้งนี้ถูก Fortinet จัดระดับความรุนแรงเป็น Critical และ High อย่างน้อยบางช่องโหว่จึงอาจถูกโจมตีจากระยะไกลได้โดยไม่ต้องยืนยันตัวตน นอกจากนี้ Fortinet ยังเตือนว่า AI สามารถเชื่อมโยงช่องโหว่ระดับความรุนแรงต่ำที่ดูไม่เกี่ยวข้องกันเข้าด้วยกัน จนกลายเป็นช่องโหว่ที่รุนแรงและนำไปโจมตีได้จริง ทั้งนี้ เวอร์ชันที่แก้ไขแล้วมีให้สำหรับ branch ต่อไปนี้
- FortiOS, FortiManager และ FortiAnalyzer 8.0, 7.6, 7.4 และ 7.2
- FortiMail 8.0, 7.6 และ 7.4 (ผู้ใช้งาน FortiMail 7.2 ควรอัปเกรดไปยัง branch 7.4 ขึ้นไป)
- FortiAuthenticator 8.0 และ 6.6
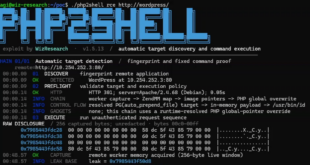
Fortinet แนะนำให้ผู้ดูแลระบบที่ยังไม่อัปเกรดดำเนินการทันทีโดยไม่ต้องรอถึงวันที่ 10 พฤศจิกายน และให้ความสำคัญกับระบบที่เชื่อมต่อกับอินเทอร์เน็ตเป็นอันดับแรก ระหว่างนี้สามารถลดความเสี่ยงชั่วคราวได้ด้วยการจำกัดการเข้าถึงในระดับผู้ดูแลระบบให้มาจาก IP address ที่เชื่อถือได้เท่านั้น ไม่เปิด FortiManager สู่อินเทอร์เน็ต ใช้ credential ที่แข็งแรงและไม่ซ้ำกัน และบังคับใช้ MFA กับบัญชีผู้ดูแลระบบ แต่มาตรการเหล่านี้ไม่สามารถใช้แทนการอัปเกรดได้ ทั้งนี้อัปเดตชุดนี้ไม่ได้รวมการแก้ไขช่องโหว่ PHP2Shell เนื่องจากผลิตภัณฑ์ทั้ง 5 ตัวไม่ได้รับผลกระทบจากช่องโหว่ดังกล่าว ตามประกาศของ FortiGuard PSIRT
สำหรับเบื้องหลังการค้นพบช่องโหว่ชุดนี้ Fortinet ใช้ frontier AI model ร่วมกับ AI model แบบ on-premises ของตนเองในกระบวนการทดสอบความปลอดภัยมาหลายเดือนแล้ว โดยเริ่มจากการทดสอบในมุมเดียวกับผู้โจมตีซึ่งไม่มี source code โดยให้ AI วิเคราะห์ firmware ทำแผนผังการทำงานและจุดที่อาจถูกโจมตี จากนั้นตรวจสอบผลผ่าน penetration testing และ red teaming วิธีนี้พบช่องโหว่ที่โจมตีได้จริงไม่มากนัก แต่ทำให้เห็นว่า AI ทำได้ดีในการเปรียบเทียบ firmware ต่างเวอร์ชันและสร้าง proof-of-concept exploit สำหรับช่องโหว่ที่ถูกแก้ไปแล้ว ซึ่งเป็นเหตุผลที่ Fortinet เร่งให้ลูกค้าอัปเกรดโดยเร็ว
ขณะที่ผลการค้นพบส่วนใหญ่มาจากการให้ AI วิเคราะห์ source code ของ Fortinet เอง ซึ่งปกติผู้โจมตีไม่สามารถเข้าถึงได้ จากการทดสอบกว่า 100 ครั้งใน 30 product family พบว่าราว 40% เป็นช่องโหว่จริง 30% เป็น false positive และอีก 30% เป็นจุดที่ปรับปรุงความปลอดภัยได้แต่ไม่ใช่ช่องโหว่ที่โจมตีได้