 TechTalkThai ศูนย์รวมข่าว Enterprise IT ออนไลน์แห่งแรกในประเทศไทย








ในยุคดิจิทัล ปัจจุบันองค์กรต่างๆ ต้องเผชิญกับภัยคุกคามทางไซเบอร์มากมายอย่างต่อเนื่อง องค์กรจึงจำเป็นต้องมีการเสริมความปลอดภัยให้กับเว็บไซต์และแอปพลิเคชันเว็บให้แข็งแกร่งขึ้นด้วย WebOrion
ภาพรวมภัยคุกคามทางไซเบอร์ของประเทศไทย
ในช่วงครึ่งแรกของปี 2566 องค์กรของไทยเผชิญกับการโจมตีทางไซเบอร์ที่เพิ่มขึ้นอย่างมาก รายงานโดย บางกอกโพสต์ บ่งชี้ว่าจำนวนการโจมตีทางไซเบอร์โดยเฉลี่ยต่อองค์กรต่างๆ ในประเทศไทยนั้นเกือบสองเท่าของค่าเฉลี่ยทั่วโลก และสูงกว่าค่าเฉลี่ยระดับภูมิภาคในเอเชียตะวันออกเฉียงใต้เล็กน้อย องค์กรของไทยเผชิญกับการโจมตีโดยเฉลี่ย 2,388 ครั้งต่อสัปดาห์ เทียบกับ 2,375 ครั้งต่อสัปดาห์ในเอเชียตะวันออกเฉียงใต้
ขยายพื้นผิวการโจมตี (Attack Surface) และการละเมิดข้อมูลที่เพิ่มขึ้น (Data Breaches)
ความซับซ้อนของเว็บแอปพลิเคชั่นสมัยใหม่ได้ขยายขอบเขตการโจมตี ส่งผลให้เกิดการละเมิดข้อมูลมากขึ้น ตามรายงานการสืบสวนการละเมิดข้อมูลประจำปี 2024 ของ Verizon เว็บแอปพลิเคชันถือเป็นเวกเตอร์การโจมตีหลัก นอกจากนี้ “รายงานต้นทุนการละเมิดข้อมูลปี 2023” ของ IBM Security ยังเปิดเผยว่าต้นทุนเฉลี่ยทั่วโลกของการละเมิดข้อมูลแตะระดับสูงสุดเป็นประวัติการณ์ที่ 4.45 ล้านดอลลาร์ในปี 2566 เพิ่มขึ้น 2.3% จากปีก่อนหน้า
ผลกระทบทางการเงินจากการละเมิดเหล่านี้ตอกย้ำถึงความจำเป็นเร่งด่วนในการปกป้องเว็บแอปพลิเคชันที่แข็งแกร่ง
การป้องกันที่ครอบคลุมด้วย WebOrion®
ที่ Cloudsine เราสนับสนุนกลยุทธ์การป้องกันแบบหลายชั้นเพื่อรักษาความปลอดภัยเว็บไซต์และแอปพลิเคชันเว็บให้สอดคล้องกับ NIST Cybersecurity Framework ชุด WebOrion® ของเรามอบการปกป้องที่จำเป็นแก่องค์กรของคุณ:

สแต็กการรักษาความปลอดภัย WebOrion® สอดคล้องกับ NIST 2.0 Framework
1. WebOrion® Protector: เว็บแอปพลิเคชันไฟร์วอลล์ (WAF)
WAF ของเรานำเสนอการป้องกันที่แข็งแกร่งต่อภัยคุกคาม OWASP Top 10 และอื่นๆ นำเสนออินเทอร์เฟซที่ใช้งานง่ายและ OWASP ModSecurity CRS ซึ่งมอบการป้องกันทางไซเบอร์ชั้นนำตามมาตรฐานอุตสาหกรรม

ภาพหน้าจอของ WebOrion® Protector Dashboard
ป้องกันการละเมิดข้อมูลและการโจมตี
WebOrion® Protector ป้องกันการโจมตีแบบเวกเตอร์ เช่น SQL Injection, การเขียนสคริปต์ข้ามไซต์ (Cross-Site Scripting) และการโจมตีด้วยการขโมยข้อมูล (Data Exfiltration) ซึ่งช่วยลดความเสี่ยงของการละเมิดข้อมูลบนเว็บแอปพลิเคชันที่สำคัญ
ข้อพิจารณาด้านการปฏิบัติตามกฎระเบียบและข้อบังคับ Compliance and regulatory
ภายใต้ข้อกำหนด PCI DSS 4.0 6.4.2 บริษัทที่รวบรวมข้อมูลผู้ถือบัตรจะต้องติดตั้งเว็บแอปพลิเคชันไฟร์วอลล์ (WAF) ภายในวันที่ 25 มีนาคม 2025
ตัวเลือกการใช้งานที่ยืดหยุ่น
WebOrion® Protector สามารถปรับใช้ได้หลากหลายวิธี ทั้งรูปแบบ hardware appliances ,Software as a Service หรือ Cloud virtual appliances อุปกรณ์เสมือนบนคลาวด์ เพื่อให้มั่นใจถึงความปลอดภัยของแอปพลิเคชันเว็บโดยไม่คำนึงถึงสถานการณ์การใช้งาน
เพื่อความปลอดภัยของเว็บแอปพลิเคชัน โดยไม่คำนึงถึงสถานการณ์การใช้งาน :
- SaaS: นำเสนอ CDN ในตัวพร้อมการป้องกัน DDoS การตั้งค่าและการจัดการที่ง่ายดาย และความสามารถในการปรับขนาดตามความต้องการ
- อุปกรณ์ฮาร์ดแวร์: มีจำหน่ายในข้อกำหนดที่แตกต่างกันเพื่อตอบสนองความต้องการปริมาณงานและประสิทธิภาพ SSL/TLS ที่หลากหลาย โดยมี SSD และ PSU แบบถอดเปลี่ยนได้ทันที ในขนาด Rack มาตราฐาน 19” 1RU และ 2RU
- Cloud Virtual Appliance: เข้ากันได้กับ Docker, Microsoft Hyper-V และ VMware vSphere ซึ่งสามารถปรับให้เข้ากับสภาพแวดล้อมเสมือนจริงที่หลากหลาย
2. WebOrion® Monitor: การตรวจสอบเชิงรุกทุกวันตลอด 24 ชั่วโมง
แม้ว่า WAF จะสามารถบล็อกการโจมตีได้ 80-90% แต่ก็ไม่สามารถรับประกันการป้องกันได้ 100% ดังนั้น การตรวจสอบเชิงรุกจึงเป็นสิ่งสำคัญในการเสริม WAF ซึ่งเป็นส่วนหนึ่งของแนวทางการป้องกันแบบหลายชั้น
การแจ้งเตือนทันเวลาเกี่ยวกับการเปลี่ยนแปลงที่ไม่ได้รับอนุญาต
WebOrion®Monitor เราจะให้คุณเป็นคนแรกที่ตรวจพบการโจมตีหรือการแฮ็กบนเว็บไซต์ของคุณ แทนที่จะเป็นผู้เยี่ยมชมของคุณพบการกระทำดังกล่าว การตรวจหาตั้งแต่เนิ่นๆ ช่วยให้คุณสามารถแก้ไขปัญหาได้ทันที และลดความเสียหายต่อชื่อเสียงให้เหลือน้อยที่สุด
6 Engines ที่เป็นนวัตกรรมใหม่สำหรับการตรวจสอบแบบละเอียด :
- การวิเคราะห์เนื้อหา: วิเคราะห์ซอร์สโค้ด HTML เช่น Page title , ลิงค์ต่างๆในเว็บไซต์ หรือ Frames ต่างๆ เพื่อตรวจจับว่าหน้าเว็บของคุณได้รับการแก้ไขหรือไม่
- การวิเคราะห์ความสมบูรณ์อัตโนมัติ: วิเคราะห์หน้าเว็บของคุณโดยอัตโนมัติเพื่อระบุจาวาสคริปต์ รูปภาพ และสไตล์ชีตภายในและของ Third-Party เพื่อตรวจสอบการเปลี่ยนแปลงชื่อไฟล์และเนื้อหา
- การวิเคราะห์รูปภาพ: ใช้เทคนิคการแสดงรูปภาพสำหรับการวิเคราะห์ด้วยภาพ สำหรับรูปภาพของหน้าเว็บที่เลือก
- กลไกตรวจจับมัลแวร์ Javascript: ตรวจสอบการ์ด skimming และจาวาสคริปต์การเข้ารหัสลับที่รู้จักกันดี ซึ่งอาจมองไม่เห็นสำหรับผู้เยี่ยมชมเว็บไซต์ทั่วไป
- การตรวจสอบการเปลี่ยนแปลง SSL/DNS/Whois: ตรวจสอบการเปลี่ยนแปลงในการกำหนดค่า DNS และ Whois เป็นประจำ
- ปัญญาประดิษฐ์: ใช้โมเดล NLP ขั้นสูงเพื่อจัดประเภทเนื้อหาข้อความ HTML สำหรับการโดนการเปลี่ยนหน้าเว็บ Web Defacements
3. WebOrion® Restorer: การกู้คืนเว็บเพียงคลิกเดียว
หากเว็บไซต์ของคุณถูกแฮ็ก การสำรองและกู้คืนข้อมูลแบบธรรมดาจะไม่เพียงพอเนื่องจากยังมีช่องโหว่อยู่ WebOrion® Restorer คือ วิธีการช่วยแก้ปัญหาดังกล่าวให้คุณ
การสร้างแบบจำลองที่ปลอดภัยโดยอัตโนมัติ
ด้วยการใช้กระบวนการที่ได้รับการจดสิทธิบัตร WebOrion® Restorer จะสร้างแบบจำลองที่ปลอดภัยสำหรับเว็บไซต์ของคุณ ในกรณีที่มีการโจมตี การรับส่งข้อมูลจะถูกเปลี่ยนเส้นทางไปยังแบบจำลองที่ปลอดภัย
ลดโอกาสการเกิดซ้ำอีกครั้ง
แบบจำลองที่ปลอดภัยไม่มีช่องโหว่ที่มีอยู่ในเว็บไซต์ดั้งเดิม ป้องกันแฮกเกอร์จากการหาประโยชน์จากช่องโหว่เดิมอีกครั้ง และลดโอกาสที่จะเกิดความเสียหายซ้ำ
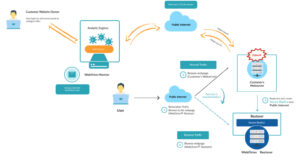
สถาปัตยกรรมเครือข่ายระดับสูงของ WebOrion® Monitor and Restorer
ปกป้องเว็บไซต์ของคุณด้วย WebOrion®
อย่ารอให้เกิดการละเมิดหรือแก้ไขเว็บไซต์ มาปกป้องเว็บไซต์ของคุณและปกป้องชื่อเสียงขององค์กรของคุณด้วยชุด WebOrion® ที่รวมทุกอย่างของเรา กำหนดเวลาการสาธิตส่วนบุคคล กับเราวันนี้และเริ่มต้นการเดินทางของคุณสู่ความปลอดภัยทางเว็บที่แข็งแกร่งขึ้น
สนใจติดต่อ Cloudsine



