TechTalkThai ศูนย์รวมข่าว Enterprise IT ออนไลน์แห่งแรกในประเทศไทย





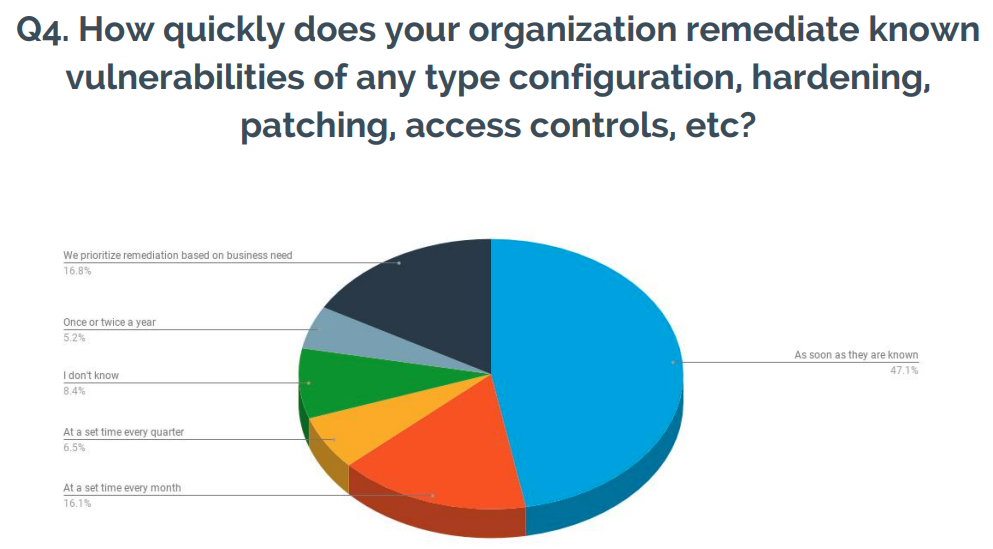
Outpost24 บริษัทด้านความมั่นคงปลอดภัยจากสวีเดน เผยผลสำรวจจากผู้เชี่ยวชาญด้านความมั่นคงปลอดภัยภายในงานสัมมนา RSA Conference 2018 ที่เพิ่งจัดไป ระบุมีเพียง 47% ของบริษัทเท่านั้นที่อัปเดตแพตช์เพื่ออุดช่องโหว่ทันทีที่ทราบข่าว ในขณะที่ 26% ไม่ดำเนินการใดๆ เนื่องจากไม่มีเวลา
Outpost24 ได้ทำการสำรวจผู้ที่ทำงานด้านความมั่นคงปลอดภัยจากทั่วโลกที่มาร่วมงาน RSA Conference 2018 ที่เพิ่งจัดไปเมื่อเดือนเมษายนที่ผ่านมา รวม 155 ท่าน พบว่ามีเพียง 47% ของบริษัทเท่านั้นที่ดำเนินการอุดช่องโหว่ทันทีเมื่อทราบว่ามีแพตช์ใหม่ออกมา ในขณะที่บริษัทส่วนใหญ่ต้องรอเวลาสักระยะจึงจะทำการอัปเดตแพตช์ ส่งผลให้บริษัทเหล่านั้นตกอยู่ในความเสี่ยง โดย 16% จะทำการอัปเดตแพตช์เป็นประจำทุกเดือน ในขณะที่ 5% ทำการอัปเดตแพตช์เพียง 1 – 2 ครั้งต่อปีเท่านั้น
ที่น่าตกใจคือ ร้อยละ 26 ของผู้ตอบแบบสำรวจระบุว่า บริษัทของตนไม่ได้ทำการอุดช่องโหว่ด้านความมั่นคงปลอดภัยเนื่องจากบริษัทไม่มีเวลา ยิ่งกว่านั้น ร้อยละ 16 ระบุว่า สาเหตุที่ไม่อัปเดตแพตช์เพราะบริษัทไม่มีทักษะเพียงพอในการดำเนินการ
ผลสำรวจอื่นๆ ที่น่าสนใจได้แก่
- 71% ยอมรับว่าบริษัทของตนมีช่องโหว่ที่เสี่ยงต่อการถูกแฮ็ก ในขณะที่ 9% ระบุว่าไม่น่าถูกแฮ็กได้
- การโจมตีแบบ Social Engineering เชื่อว่าเป็นสาเหตุสำคัญที่สุดที่บริษัทอาจถูกแฮ็ก (34%) ตามมาด้วยช่องโหว่บนเว็บแอปพลิเคชัน (23%) การแฮ็กบัญชีระบบ Cloud (21%) และการแฮ็กผ่านอุปกรณ์พกพาของพนักงาน (21%)
- Cloud Infrastructure ถูกมองว่าเป็นจุดอ่อนสำคัญที่สุดขององค์กร (25%) ตามมาด้วยอุปกรณ์ IoT (23%) อุปกรณ์พกพา (20%) และเว็บแอปพลิเคชัน (15%)
- 17% ของผู้ตอบแบบสำรวจระบุว่า บริษัทของตนเคยทำ Pen Test ในขณะที่ 35% ระบุว่า ต่อให้จากคนมาทำ Pen Test ก็ไม่คิดว่าจะสามารถค้นหาช่องโหว่หรือความเสี่ยงใหม่ๆ ขององค์กรได้
ผู้ที่สนใจสามารถดูผลสำรวจฉบับเต็มได้ที่: https://marketing.outpost24.com/mkg/rsa-survey-2018