TechTalkThai ศูนย์รวมข่าว Enterprise IT ออนไลน์แห่งแรกในประเทศไทย








Narendra Shinde นักวิจัยด้านความมั่นคงปลอดภัยได้พบช่องโหว่หมายเลข CVE-2018-14665 ที่เกิดขึ้นบน X.Org Server ที่มีมานานกว่า 2 ปีแล้วตั้งแต่เวอร์ชัน 1.19.0 ซึ่งส่งผลให้เกิดการยกระดับสิทธิ์จากผู้ใช้งานธรรมดาเป็นสิทธิ์ Root บน Linux และ BSD ได้เลยทีเดียว
X.Org Server คือโอเพ่นซอร์สที่ช่วยเรื่องเซิร์ฟเวอร์การแสดงผลสำหรับ X Window System โดยรายละเอียดของช่องโหว่ระบุว่าเกิดจากการตรวจความถูกต้องของพารามิเตอร์ได้ไม่ดีพอทำให้แฮ็กเกอร์สามารถเข้ามาเขียนทับไฟล์ได้ผ่านทางพารามิเตอร์ -modulepath ซึ่งทำได้โดยตั้งค่าเส้นทางที่ไม่ปลอดภัยให้ถูกโหลดโดย X.org Server หลังจากนั้นการเขียนทับไฟล์ก็สามารถเกิดขึ้นได้ผ่านทางพารามิเตอร์ -logfile เนื่องจากมีการตรวจสอบได้ไม่ดีพอ
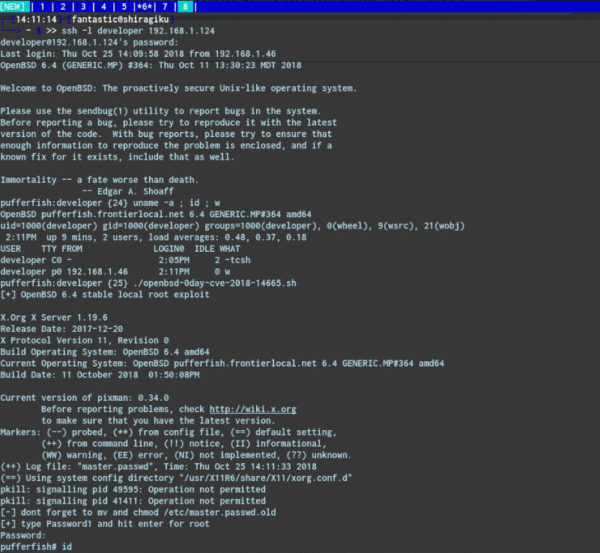
อย่างไรก็ตามทีมงาน OpenBSD เวอร์ชัน 6.4 รู้ถึง Bug ที่เกิดขึ้นแล้วแต่แก้ให้ไม่ทันวันเปิดตัวเวอร์ชันใหม่จึงแก้ไขด้วยการเปิดให้ดาวน์โหลดแพตช์บนเว็บของตนแทน หรือ สามารถแก้ไขชั่วคราวได้ด้วยการใช้คำสั่ง chmod u-s /usr/X11R6/bin/Xorg นอกจากนี้ยังมีโค้ด PoC จาก Matthew Hickey ผู้ก่อตั้ง Hacker House security ที่บอกว่าสามารถใช้ช่องโหว่ได้ด้วยการ SSH เข้ามา (ดูตามรูปด้านบนได้เลย) รวมถึงยังมีการร่วมด้วยช่วยกันจากผู้ใช้ในทวิตเตอร์ที่ปรับแต่งให้ใช้ได้กับการยกระดับสิทธิ์ของ Local Privilege ด้วยบรรทัดเดียวได้ ดังนั้นผู้ใช้งานควรเข้าไปอัปเดตเพราะผลกระทบของ Bug นั้นเกิดกับ Debian, Ubuntu, Fedora และ CentOS อีกด้วย