TechTalkThai ศูนย์รวมข่าว Enterprise IT ออนไลน์แห่งแรกในประเทศไทย






บริษัทที่ปรึกษาด้านความมั่นคงปลอดภัย IOActive ค้นพบช่องโหว่ระดับ Critical ถึง 2 ช่องโหว่ บนระบบ AmosConnect Communication Shipboard Platform เครื่องมือสือสารและอุปกรณ์ช่วยในการเดินเรือของบริษัท Stratos Global ส่งผลให้ระบบของเรือทั้งลำตกอยู่ในภาวะเสี่ยง
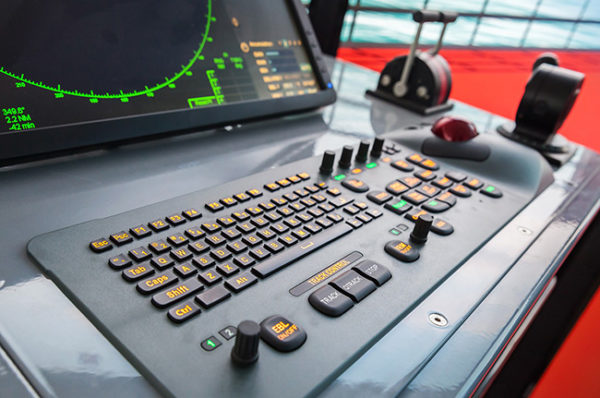
AmosConnect เป็นแพลตฟอร์มที่ทำงานร่วมกับระบบดาวเทียมของเรือ, ระบบติดตามตำแหน่งเรือและระบบของสำนักงานบนชายฝั่ง รวมไปถึงระบบอื่นๆ เช่น อินเทอร์เน็ตสำหรับลูกเรือ, ระบบสำหรับส่งข้อความ (IM), ระบบรายงานตำแหน่งของเรือ เป็นต้น โดยปกติแล้ว AmosConnect มักจะถูกติดตั้งอยู่ในเครือข่ายเน็ตเวิร์คเดียวกันกับอุปกรณ์ไอทีอื่นๆ และจะแยกออกจากเครือข่ายของระบบนำร่องของเรือ (Navigation System), เครือข่ายของระบบควบคุมเชิงอุตสาหกรรม (Industrial Control System) และเครือข่าย BYOD
ช่องโหว่แรกที่ถูกค้นพบคือการทำ Blind SQL injection บนหน้าล็อคอิน ช่วยให้แฮ็คเกอร์สามารถเข้าสู่ระบบและขโมยข้อมูลที่สำคัญออกไปได้ อีกหนึ่งช่องโหว่ที่บริษัท IOActive ค้นพบคือ เซิร์ฟเวอร์ของระบบ AmosConnect ทุกเครื่องจะมี Built-in account ติดมา พร้อมด้วยสิทธิ์แบบเต็มที่ (full system priviledge) ด้วยช่องโหว่นี้แฮ็คเกอร์สามารถโจมตีระบบได้ด้วยการส่งคำสั่งด้วยสิทธิ์ของ SYSTEM ผ่านทางเครื่องมือที่เรียกว่า AmosConnect Task Manager ส่งผลให้แฮ็คเกอร์สามารถเข้าไปแก้ไขค่าต่างๆ ได้ทั้งแพลตฟอร์ม
IOActive แจ้งว่าเคยติดต่อ Stratos Global ถึงช่องโหว่บน AmosConnect เวอร์ชัน 8 ตั้งแต่เดือนตุลาคมปีที่ผ่านมา แต่กลับถูกเพิกเฉย ไม่มีการแก้ไขใดๆ จนกระทั่งในเดือนพฤศจิกา 2016 มีการประกาศเลิกสนับสนุน (End of Support) AmosConnect 8 ในเดือนมิถุนายน 2017
ทั้งนี้บริษัทเจ้าของผลิตภัณฑ์แนะนำให้ผู้ใช้งานทำการ downgrade ไปใช้ AmosConnect 7 แทน เพื่อหลีกเลี่ยงช่องโหว่ดังกล่าว
ข้อมูลช่องโหว่ของ AmosConnect 8 เพิ่มเติม
http://www.cvedetails.com/product/38972/Inmarsat-Amosconnect-8.html?vendor_id=13106
ที่มา: https://www.helpnetsecurity.com/2017/10/26/critical-flaws-maritime-comms-system/