TechTalkThai ศูนย์รวมข่าว Enterprise IT ออนไลน์แห่งแรกในประเทศไทย






Paypal ระบบชำระเงินออนไลน์ชื่อดังยังคงตกเป็นเป้าหมายของแคมเปญ Phishing อย่างต่อเนื่อง ล่าสุดมีผู้ไม่ประสงค์ดีส่ง Email Phishing หลอกผู้ใช้ว่า “ชื่อบัญชีถูกจำกัดการใช้งาน” ให้เปิดไฟล์แนบเพื่อกรอกข้อมูลรายละเอียดเกี่ยวกับตัวเองเพื่อปลดการจำกัดดังกล่าว
ข้อความในอีเมลระบุว่า การจำกัดการเข้าใช้นี้ทำเพื่อให้มั่นใจว่า ชื่อบัญชีของผู้ใช้ไม่มีการกระทำอะไนที่ผิดปกติ หรือไม่ได้รับอนุญาต และการกรอกข้อมูลส่วนตัวถือว่าเป็นการยืนยันตัวตนของผู้ใช้เอง ที่สังเกตได้ชัดเจนที่สุดคือ อีเมลที่ส่งมาไม่ได้เป็นของ Paypal จริง แต่อย่างน้อย หลังจากส่งข้อมูลไปแล้ว หน้าฟรอร์มกรอกข้อมูลจะลิงค์ไปสู่เว็บไซต์ Paypal เพื่อเพิ่มความสมจริง
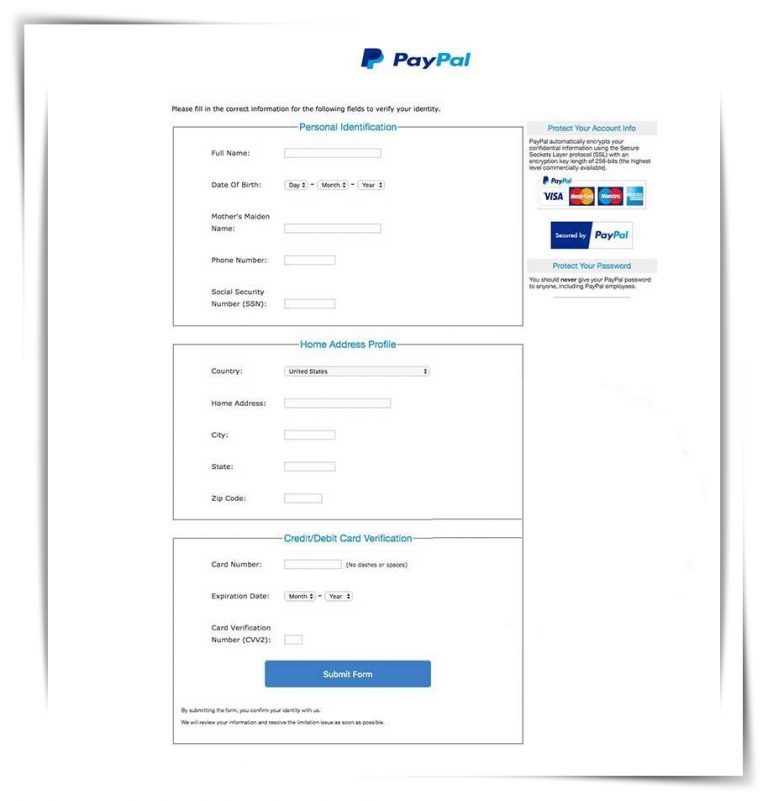
หน้าฟอร์มกรอกข้อมูลถูกสร้างขึ้นมาค่อนข้างสมจริง และมีการใส่โลโก้ของ Paypal ชัดเจน ข้อมูลที่ให้กรอกจะประกอบด้วยข้อมูลส่วนบุคคล หมายเลขบัตรประชาชน ที่อยู่ และตามด้วยข้อมูลบัตรเครดิต ได้แก่ หมายเลขบัตร วันหมดอายุ และ CVV ซึ่งชัดเจนมากว่าเป็นการหลอกถามเพื่อขโมยข้อมูล
วิธีสังเกตว่าเป็นอีเมลจาก Paypal จริงหรือไม่ทำได้ไม่ยากนัก นอกจากสังเกตจากชื่อผู้ส่งแล้ว ปกติ Paypal จะส่งอีเมลที่ระบุถึงผู้ใช้อย่างชัดเจน ถ้าจ่าหัวทั่วไปอย่าง “Dear Customer”, “Valued Customer”, “Dear Valued Client/Customer” มั่นใจได้เลยว่าเป็น Phishing อย่างแน่นอน ไม่มีความจำเป็นต้องสนใจ นอกจากนี้ Paypal จะไม่ถามถึงข้อมูลความลับใดๆ และส่งแบบฟอร์มให้กรอกผ่านอีเมลโดยเด็ดขาด
ที่มาและเครดิตรูป: https://www.hackread.com/paypal-account-limitation-phishing-scam/