TechTalkThai ศูนย์รวมข่าว Enterprise IT ออนไลน์แห่งแรกในประเทศไทย











ในยุคที่เทคโนโลยีของโลกก้าวข้ามไปสู่ยุคดิจิทัลอย่างรวดเร็ว การโจมตีทางไซเบอร์กลายเป็นอันตรายที่หากละเลย อาจก่อให้เกิดผลกระทบที่มีนัยสำคัญต่อองค์กรทุกประเภท การระดมทุนในการป้องกันและตอบสนองต่อการโจมตีทางไซเบอร์จึงเป็นเรื่องสำคัญที่องค์กรต้องพิจารณาอย่างจริงจัง การจัดตั้งหน่วยข่าวกรองไซเบอร์เป็นหนึ่งในวิธีการสำคัญที่องค์กรต้องการนำเข้าใช้เพื่อรักษาความมั่นคงปลอดภัยของข้อมูลและระบบของตน ในบทความนี้เราจะสำรวจถึงความสำคัญของการจัดตั้งหน่วยข่าวกรองไซเบอร์ในองค์กร รวมถึงเส้นทางที่ควรเดินเพื่อการป้องกันและการตอบสนองต่อภัยคุกคามทางไซเบอร์เชิงรุกอย่างเต็มประสิทธิภาพ
หน่วยข่าวกรองไซเบอร์คืออะไร?
หน่วยข่าวกรองไซเบอร์ทำหน้าที่รวบรวม วิเคราะห์ และเผยแพร่ข้อมูลข่าวสารเกี่ยวกับภัยคุกคามทางไซเบอร์ หน่วยงานนี้จะติดตามเทรนด์ล่าสุดของภัยคุกคาม ระบุช่องโหว่ของระบบภายใน และแจ้งเตือนผู้บริหารเกี่ยวกับความเสี่ยงที่อาจเกิดขึ้น หน่วยข่าวกรองไซเบอร์ยังสามารถช่วยองค์กรในการตอบสนองต่อเหตุการณ์การโจมตีทางไซเบอร์ได้อย่างมีประสิทธิภาพ
บทบาทหน้าที่หลักของหน่วยข่าวกรองไซเบอร์
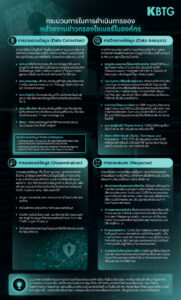
- การรวบรวมข้อมูล: หน่วยข่าวกรองไซเบอร์จะรวบรวมข้อมูลเกี่ยวกับภัยคุกคามทางไซเบอร์จากแหล่งต่างๆ เช่น ข้อมูลเชิงเทคนิค หรือข่าวสารจากเว็บไซต์ทั่วไป
- การวิเคราะห์ข้อมูล: หน่วยข่าวกรองไซเบอร์จะวิเคราะห์ข้อมูลเพื่อระบุรูปแบบและแนวโน้มของภัยคุกคาม ประเมินความเสี่ยง และคาดการณ์ภัยคุกคามใหม่ๆ
- การแจ้งเตือน: หน่วยข่าวกรองไซเบอร์จะแจ้งเตือนผู้บริหารและพนักงานเกี่ยวกับภัยคุกคามที่อาจเกิดขึ้น แนะนำแนวทางป้องกัน และกำหนดมาตรการรับมือ
- การตอบสนอง: หน่วยข่าวกรองไซเบอร์จะร่วมมือกับหน่วยงานอื่นๆ ในการตอบสนองต่อเหตุการณ์การโจมตีทางไซเบอร์ สืบหาสาเหตุ วิเคราะห์ความเสียหาย และกำหนดแนวทางแก้ไข
- การสนับสนุนการสอบสวน: หน่วยข่าวกรองไซเบอร์สามารถช่วยหน่วยงานบังคับใช้กฎหมายในการสืบสวนเหตุการณ์การโจมตีทางไซเบอร์
- การฝึกอบรม: หน่วยข่าวกรองไซเบอร์สามารถจัดฝึกอบรมให้กับพนักงานเกี่ยวกับภัยคุกคามทางไซเบอร์ และวิธีการป้องกันตนเอง
ความสำคัญของการจัดตั้งหน่วยข่าวกรองไซเบอร์ในองค์กร
- การคาดเดาการโจมตีทางไซเบอร์: หน่วยข่าวกรองไซเบอร์มีบทบาทสำคัญในการตรวจสอบและวิเคราะห์ความเสี่ยงที่อาจเกิดขึ้นในระบบขององค์กร โดยการระบุและคาดเดาปัจจัยที่อาจทำให้เกิดการโจมตี เช่น ช่องโหว่ในระบบหรือแนวโน้มของการโจมตีในอนาคต
- การป้องกันและตอบสนอง: หน่วยข่าวกรองไซเบอร์ช่วยในการกำหนดแผนการป้องกันที่เหมาะสมและการแก้ไขปัญหาหลังจากการโจมตี ด้วยการวิเคราะห์และสรุปข้อมูลเชิงลึก เพื่อให้สามารถระบุและแก้ไขปัญหาได้อย่างมีประสิทธิภาพ
- การเสริมสร้างความตระหนักและความเข้าใจ: การจัดตั้งหน่วยข่าวกรองไซเบอร์ช่วยสร้างความตระหนักรู้และความเข้าใจในเรื่องของความมั่นคงปลอดภัยทางไซเบอร์ให้แก่พนักงานในองค์กร ซึ่งจะช่วยให้พนักงานมีการจัดการและป้องกันอย่างมีประสิทธิภาพ