TechTalkThai ศูนย์รวมข่าว Enterprise IT ออนไลน์แห่งแรกในประเทศไทย






Cisco Talos ทีมนักวิจัยด้าน Threat Intelligence ของ Cisco ออกมาประกาศเตือนภัย Ransomware หรือมัลแวร์เรียกค่าไถ่รูปแบบใหม่ ที่เป็นแบบ Server-side กล่าวคือ แทนที่จะรอให้เหยื่อติดกับ เผลอดาวน์โหลด Ransomware ไปติดตั้ง มัลแวร์ดังกล่าวกลับทำการเจาะระบบผ่านช่องโหว่ของเซิร์ฟเวอร์ที่ไม่ได้ทำการแพทช์ให้ดี แล้วฝังตัวเองลงไปเพื่อเข้ารหัสไฟล์แทน ซึ่งขณะนี้มีอยู่ 2 ตัวที่กำลังแพร่กระจายอยู่ คือ SamSam และ Maktub
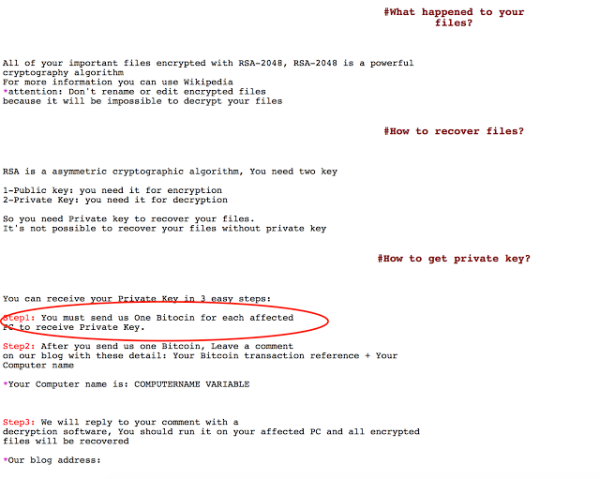
เจาะเข้าระบบผ่านช่องโหว่ แล้วเข้ารหัสข้อมูลทั้งหมด
Ransomware ในอดีต เช่น CryptoLocker และ TeslaCrypt ต่างใช้วิธีหลอกล่อเหยื่อให้เข้ามาติดกับ ไม่ว่าจะเป็นการแนบมัลแวร์ไปกับอีเมล หรือให้เหยื่อดาวน์โหลดมัลแวร์ผ่านเว็บ Phishing แต่ SamSam และ Maktup กลับพุ่งเป้าหมายไปยังเซิร์ฟเวอร์ขององค์กรที่มีช่องโหว่ (ไม่ได้ทำการแพทช์ล่าสุด) แล้วทำการเจาะช่องโหว่นั้นเข้าไปยังระบบเครือข่าย จากนั้นจะค้นหาข้อมูลสำคัญที่อยู่ในระบบแล้วเข้ารหัสข้อมูลเหล่านั้น
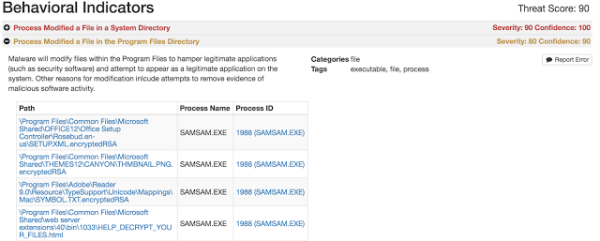
เจาะผ่านช่องโหว่ของเซิร์ฟเวอร์ JBoss
Cisco Talos ระบุว่า แฮ็คเกอร์เน้นโจมตีช่องโหว่ของเซิร์ฟเวอร์แอพพลิเคชัน JBoss โดยใช้เครื่องมือสำหรับทดสอบเจาะระบบที่เรียกว่า JexBoss ซึ่งช่วยให้แฮ็คเกอร์สามารถเข้าถึงระบบเครือข่ายขององค์กร ติดตั้ง Web Shell ค้นหาข้อมูลที่สำคัญ และติดตั้ง Ransomware เพื่อเข้ารหัสข้อมูลทั้งหมดได้
นอกจากนี้ SamSam และ Maktub ยังมีจุดเด่นตรงที่เป็นมัลแวร์เรียกค่าไถ่แบบออฟไลน์ กล่าวคือ มัลแวร์ทั้งสองไม่จำเป็นต้องติดต่อกับ C&C Server เพื่อรอรับคำสั่งหรือแลกเปลี่ยนข้อมูลแต่อย่างใด และ Maktup เองยังมีฟีเจอร์สำหรับบีบอัดข้อมูลก่อนเข้ารหัส เพื่อลดระยะเวลาที่ใช้ในการเข้ารหัสอีกด้วย
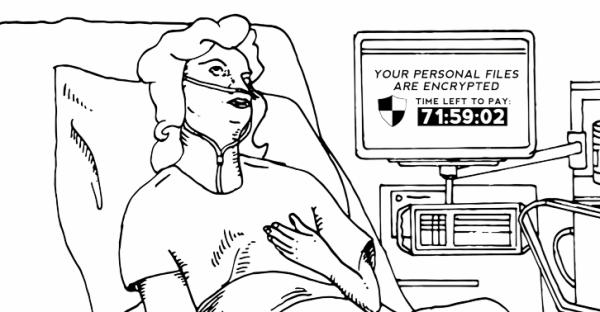
เป้าหมายหลักคือเซิร์ฟเวอร์ของโรงพยาบาล
จากการสำรวจของ Cisco Talos พบว่าเป้าหมายของ SamSam และ Maktub ณ ขณะนี้มีเพียงแค่โรงพยาบาลเท่านั้น เนื่องจากโรงพยาบาลส่วนใหญ่ไม่มีเทคโนโลยีในการตรวจจับและป้องกันมัลแวร์ที่เข้มแข็งเพียงพอ และการที่ Ransomware ทั้งสองตัวพุ่งโจมตีที่เซิร์ฟเวอร์เพียงอย่างเดียว ส่งผลให้พวกมันมีความรุนแรงและอันตรายกว่า Ransomware ทั่วไปที่เน้นเข้ารหัสคอมพิวเตอร์หรือโน๊ตบุ๊คหลายเท่า และข้อมูลที่เก็บอยู่ในเซิร์ฟเวอร์ย่อมหนีไม่พ้นข้อมูลสำคัญของผู้ป่วย
อย่างไรก็ตาม ไม่มีอะไรการันตีได้ว่ามัลแวร์เรียกค่าไถ่ทั้งสองตัวนี้จะไม่แพร่กระจายไปยังองค์กรหรือหน่วยงานอื่นๆ
ที่มา: https://threatpost.com/new-server-side-ransomware-hitting-hospitals/117059/