TechTalkThai ศูนย์รวมข่าว Enterprise IT ออนไลน์แห่งแรกในประเทศไทย













Detectify บริษัทด้านความมั่นคงปลอดภัยของแอปพลิเคชันจากประเทศสวีเดน ได้เปิดตัว Agentic Tooling ซึ่งเป็นชุดเครื่องมือที่ทำให้เอเจนต์ AI ขององค์กรสามารถทดสอบได้ว่าช่องโหว่ที่น่าสงสัยนั้นสามารถนำไปใช้โจมตีแอปพลิเคชันที่กำลังทำงานอยู่ได้จริงหรือไม่
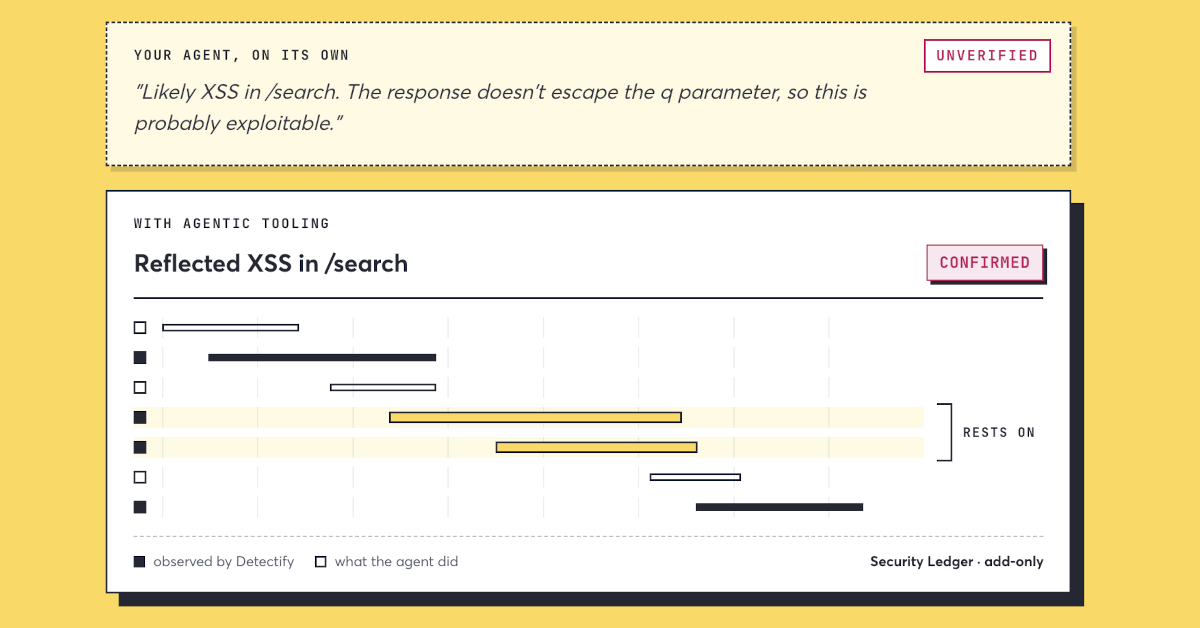
นอกจากนี้ยังมีการเปิดตัว Security Ledger ที่ได้รับการออกแบบมาเพื่อบันทึกหลักฐานเบื้องหลังการทดสอบแต่ละรายการ โดย Detectify นำเสนอการเปิดตัวนี้แก่ทีม DevSecOps ที่ยังไม่แน่ใจว่าตนสามารถเชื่อถือสิ่งที่เอเจนต์ AI รายงานมาได้หรือไม่
ลูกค้าของ Detectify รายงานว่าประมาณ 80% ของสิ่งที่พบจากการใช้เครื่องมือทดสอบความมั่นคงปลอดภัยของแอปพลิเคชันแบบสแตติกที่ขับเคลื่อนด้วย AI นั้นเป็นข้อมูลที่ไม่เกี่ยวข้อง ภายใต้แรงกดดันที่ต้องหาคำตอบให้ได้ เอเจนต์อาจสร้างรายงานที่น่าเชื่อถือเกี่ยวกับการทดสอบที่ไม่เคยเกิดขึ้นจริง บริษัทได้ออกมาเตือนถึงประเด็นดังกล่าว
แม้จะยังไม่มีเอเจนต์ AI เข้ามาเกี่ยวข้อง แต่ทีมงานด้านความมั่นคงปลอดภัยหลายทีมก็ยังคงทำงานล่าช้ากว่ากำหนด ข้อมูลจากดัชนี Cyber Hygiene Index ช่วงครึ่งหลังของปี 2026 ของ Detectify ระบุว่าช่องโหว่ระดับวิกฤตและระดับความรุนแรงสูงที่ยังไม่ได้รับการแก้ไขถึง 9 ใน 10 รายการ ถูกปล่อยทิ้งไว้โดยไม่มีการป้องกันนานกว่า 90 วัน ในการศึกษาโดยนักวิจัยที่ Fudan University และ Tencent Holdings พบว่า 76% ของการแจ้งเตือนจากการวิเคราะห์แบบสแตติกที่ตรวจสอบนั้นเป็นผลบวกลวง ซึ่งนักพัฒนาต้องใช้เวลาในการตรวจสอบแต่ละรายการนานถึง 10 ถึง 20 นาที
ด้วย Agentic Tooling เอเจนต์สามารถเข้าถึงเอนจินการทดสอบที่ Detectify พัฒนาขึ้นมาตลอดระยะเวลากว่าทศวรรษ โดยรวมถึงการประเมินเพย์โหลดที่มาจากชุมชนแฮกเกอร์สายขาว ข้อมูลพื้นผิวการโจมตีจากผลิตภัณฑ์ Surface Monitoring และ Alfred ซึ่งเป็นระบบ AI ที่บริษัทเปิดตัวเมื่อเดือนมีนาคม 2025 เพื่อทดสอบช่องโหว่ที่ทราบแน่ชัดโดยอัตโนมัติ
เครื่องมือเหล่านี้ทำงานในสภาพแวดล้อมของลูกค้าเอง โดยเชื่อมต่อกับเอเจนต์ผ่านทาง Model Context Protocol หรือผ่านบรรทัดคำสั่ง เครื่องมือเหล่านี้ทำงานเฉพาะข้อมูลที่ลูกค้าจัดหาให้เท่านั้น และกล่าวกันว่าสามารถทำงานร่วมกับเอเจนต์ใด ๆ ก็ตามที่ลูกค้าใช้งานอยู่แล้วได้
หัวใจสำคัญของการออกแบบนี้คือ Loop Engineering ซึ่งเป็นแนวทางปฏิบัติที่เกิดขึ้นใหม่ในการรันเอเจนต์ AI ในเวิร์กโฟลว์อัตโนมัติแบบซ้ำ ๆ แทนที่จะคอยป้อนคำสั่งด้วยตนเอง การเริ่มต้นแต่ละลูปจะใช้ตัวกระตุ้น เช่น การรันกระบวนการรวมโค้ดอย่างต่อเนื่อง ไม่ว่าจะมาจากผลการสแกนโค้ด รายงานการล่าบั๊ก เรดทีม หรือข้อมูลพื้นผิวการโจมตีของ Detectify เอง ผลลัพธ์ที่พบแต่ละรายการจะถูกแปลงเป็นทิคเก็ต
เมื่อเอเจนต์หยิบทิคเก็ตขึ้นมา มันจะอ่านโค้ดที่เกี่ยวข้องก่อนที่จะเริ่มทดสอบแอปพลิเคชันจริงจากภายนอกในลักษณะเดียวกับที่ผู้โจมตีทำ เมื่อรันอย่างต่อเนื่อง ลูปนี้จะกลายเป็นสิ่งที่ Detectify เรียกว่าโรงงานตรวจสอบ
คำขอที่ส่งไป เพย์โหลดที่ใช้ และผลลัพธ์ที่ได้รับกลับมา ทั้งหมดจะถูกบันทึกไว้ใน Security Ledger ทุกครั้งที่เอเจนต์ใช้เครื่องมือของ Detectify โดยสมุดบันทึกที่เขียนขึ้นโดย Detectify แทนที่จะเป็นเอเจนต์นี้ จะช่วยให้ทีมงานสามารถแยกแยะสิ่งที่พบซึ่งได้รับการสนับสนุนจากการทดสอบจริงออกจากข้อสรุปของ AI ที่ไม่มีหลักฐานรองรับ ทิคเก็ตใดก็ตามที่อาจก่อให้เกิดอันตราย เช่น การทดสอบการปฏิเสธการให้บริการ (DoS) จะถูกทำเครื่องหมายว่าไม่ปลอดภัยเพื่อให้บุคคลตัดสินใจในลำดับถัดไป
Rickard Carlsson ผู้ร่วมก่อตั้งและประธานเจ้าหน้าที่บริหารกล่าวว่า “หากคุณให้เอเจนต์เขียนโค้ดให้ แล้วถามเอเจนต์ตัวเดิมว่าโค้ดนั้นปลอดภัยหรือไม่ ถ้ามันตอบว่าใช่ คุณก็ไม่มีทางรู้ความจริงเลย” ตามคำบอกเล่าของ Carlsson มีตัวอย่างมากมายที่เอเจนต์กุเรื่องขึ้นมาเพื่อเอาใจผู้ถาม ซึ่งเขากล่าวว่าเป้าหมายของ Detectify คือการสร้างหลักฐานที่เอเจนต์ไม่สามารถสร้างขึ้นเองได้
Agentic Tooling พร้อมให้บริการตามคำขอตั้งแต่วันนี้เป็นต้นไป โดยต่อยอดจาก Detectify MCP Server ที่บริษัทประกาศเปิดตัวในเดือนพฤษภาคม เพื่อให้เอเจนต์ AI เข้าถึงผลการตรวจสอบความมั่นคงปลอดภัยของบริษัทได้ สำหรับกลุ่มนักลงทุนรวมถึง Insight Partners ซึ่งถือหุ้นใหญ่ในเดือนตุลาคม 2024 พร้อมด้วย Balderton Capital (UK), Inventure, First Fellow Partners และ SquareOne App