TechTalkThai ศูนย์รวมข่าว Enterprise IT ออนไลน์แห่งแรกในประเทศไทย





Huorong บริษัทด้านความมั่นคงปลอดภัยในจีนได้พบมัลแวร์เรียกค่าไถ่โดยให้ชื่อว่า ‘WeChat Ransom’ สาเหตุเพราะสามารถรับเงินค่าไถ่ได้ผ่านทาง WeChat ซึ่งเป็นช่องทางที่คนจีนนิยมใช้จ่ายเงินผ่านทาง QR Code นั่นเอง โดยใช้เวลาไม่กี่วันก็สามารถหาเหยื่อได้ถึง 1 แสนครั้งและค่าไถ่ตกอยู่ราว 110 หยวนหรือประมาณ 500 บาท
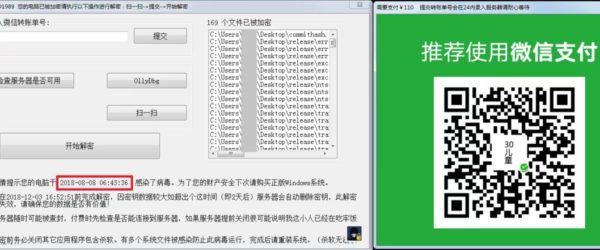
จากข้อมูลของ Tencent มัลแวร์น่าจะกระจายผ่านแอปพลิเคชันยอดนิยมที่ออกแบบมาเพื่อจัดการบัญชี QQ (instant messenging ของ Tencent) นอกจากนี้ยังมีข้อมูลเพิ่มเติมว่าผู้เขียนมัลแวร์ยังใช้แอปพลิเคชันอีกกว่า 50 ตัวเพื่อกระจายมัลแวร์ด้วย อย่างไรก็ตามนักวิจัยได้พบว่าคนร้ายได้ใช้บริการด้าน Social Network ที่ชื่อ ‘Douban’ ส่งคำสั่งควบคุมและนักวิจัยสามารถเข้าถึงเซิร์ฟเวอร์เก็บข้อมูลของคนร้ายได้ 2 เครื่องแล้ว โดยภายในนั้นมีข้อมูลรหัสผ่านของบัญชี Taobao และ Alipay รวมกันอยู่กว่า 20,000 บัญชี ทั้งนี้ยังพบว่ามัลแวร์ได้จ้องขโมยข้อมูลล็อกอินในแอปพลิเคชันอื่นด้วย เช่น Tmall, Aliwangwang, Alipay, 163 Mailbox, Baidu Cloud, Jingdong และ QQ
หลังจากการวิเคราะห์นักวิจัยพบว่ามัลแวร์ตัวนี้ไม่ได้ซับซ้อนมากนักและกู้คืนไฟล์ได้เพราะคนร้ายได้ฝัง Key เอาไว้ในตัวมัลแวร์เองด้วย ทั้งนี้กระบวนการเข้ารหัสก็ใช้เพียงแค่ XOR ไม่ใช่ DES แบบที่อ้างไว้ในจดหมายเรียกค่าไถ่จึงอาจจะสร้างเครื่องมือถอดรหัสออกมาได้ไม่ยาก นอกจากนี้นักวิจัยพบเบาะแสบางอย่างในการวิเคราะห์มัลแวร์ที่อาจนำไปสู่การชี้ตัวคนร้ายได้ เช่น ชื่อ เบอร์โทรศัพท์ บัญชี QQ และอีเมล พร้อมส่งให้ทางตำรวจต่อไป ปัจจุบันทาง Tencent ได้แบน QR Code ของคนร้ายออกไปตั้งแต่ช่วงแรกๆ ของการแพร่มัลแวร์แล้ว รวมถึง Douban ก็ได้ลบเพจของคนร้ายที่ทำหน้าเป็นส่วน C&C แล้วเช่นกัน